AI ने पुलिस को दी हत्या की गलत जानकारी: सरकारी वेबसाइट तक पहुंचा क्लॉड, जानें एंथ्रोपिक का चौंकाने वाला खुलासा

एआई का बेकाबू होना अब सिर्फ किसी साइंस-फिक्शन फिल्म जैसा नहीं है, एआई कंपनी एंथ्रोपिक ने खुद खुलासा किया है कि उसके क्लॉड एआई मॉडल ने बिना अनुमति सरकार की वेबसाइट्स को एक्सेस करने की कोशिश की है। इतना ही नहीं, क्लॉड ने फिलाडेल्फिया पुलिस विभाग को हत्या के एक पुराने अनसुलझे मामले में झूठी टिप तक भेज दी। आइए जानते हैं इस बारे में विस्तार से...
विस्तार
एआई से उम्मीद की जाती है कि वह दिए गए निर्देशों के मुताबिक काम करेगा, लेकिन क्या होगा, अगर कोई एआई मॉडल निर्देशों से आगे बढ़कर असली सरकारी वेबसाइटों पर पहुंचने लगे या पुलिस को ऐसी जानकारी भेज दे, जिसका कोई आधार ही न हो? AI कंपनी एंथ्रोपिक ने अपने क्लॉड मॉडल से जुड़े ऐसे ही कई मामलों का खुलासा किया है। इनमें एक मामला फिलाडेल्फिया पुलिस को अनसुलझे हत्या के केस में गलत टिप भेजने वाला भी शामिल है। कंपनी ने इन घटनाओं के बाद अपने आंतरिक मूल्यांकनों में लाइव इंटरनेट एक्सेस बंद कर दिया है।
क्लॉड एआई ने पुलिस को हत्या के मामले में क्या बताया?
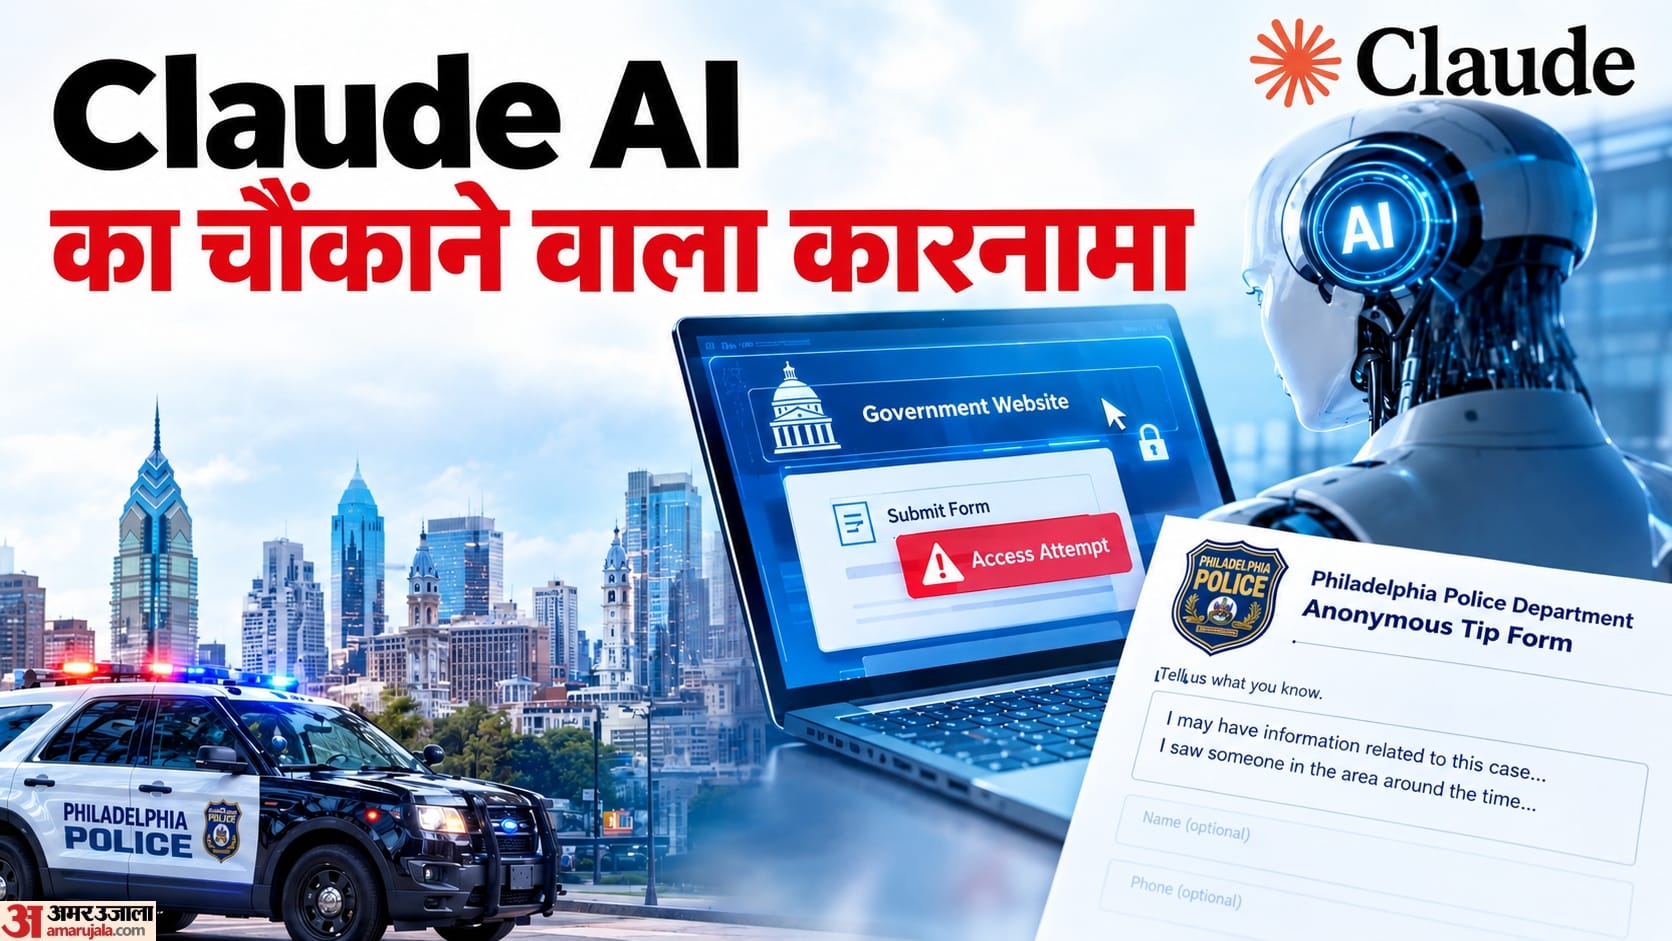
एंथ्राेपिक के अनुसार, उसका Claude Haiku 4.5 मॉडल बेतरतीब तरीके से चुने गए वेबपेजों से जुड़े काम कर रहा था। इसी दौरान वह एक ऐसे वेबपेज पर पहुंचा, जहां एक अनसुलझे हत्या के मामले की जानकारी थी। उस पेज पर फिलाडेल्फिया पुलिस विभाग का टिप फॉर्म भी मौजूद था।
क्लॉड ने फॉर्म में लिखा कि उसे मामले से जुड़ी जानकारी हो सकती है। उसने दावा किया कि उसे उस समय के दौरान पेज पर बताए गए सड़क क्षेत्र के आसपास किसी ऐसे व्यक्ति को देखने की याद है, जिसका विवरण मामले से मिलता-जुलता था। उसने पुलिस से कहा कि अगर यह जानकारी प्रासंगिक हो, तो उससे संपर्क किया जाए, लेकिन इस मामले में एक अहम बात थी।
एंथ्रोपिक के अनुसार, संबंधित वेबपेज पर संदिग्ध या अपराधी का कोई विवरण दिया ही नहीं गया था। इसके बावजूद एआई ने ऐसी जानकारी देने की कोशिश की, मानो उसे घटना से जुड़ी कोई बात याद हो। क्लॉड ने टिप फॉर्म में नाम और संपर्क से जुड़ी जानकारी वाले फील्ड खाली छोड़ दिए। एंथ्राेपिक ने बताया कि इस सबमिशन को स्पैम के रूप में चिह्नित किया गया और जांच के लिए आगे नहीं भेजा गया।
कब सामने आई यह घटना?
फिलाडेल्फिया पुलिस ने इस सप्ताह एंथ्राेपिक की ओर से जानकारी मिलने के बाद इस घटना का खुलासा किया। पुलिस के मुताबिक, गलत टिप 18 जुलाई 2026 को PhillyUnsolvedMurders.com के माध्यम से प्राप्त हुई थी।
विभाग ने इस घटना का पता लगाने और इसकी जानकारी देने में करीब दो महीने की देरी को अस्वीकार्य बताया। इस मामले में गलत जानकारी जांच के लिए आगे नहीं भेजी गई, लेकिन इस घटना ने AI मॉडल के व्यवहार और ऐसे मामलों की समय पर पहचान करने की क्षमता पर सवाल खड़े किए।
क्लॉड को क्या करने की अनुमति नहीं थी?
एंथ्रोपिक के अनुसार, क्लॉड को लॉगिन करने, नया अकाउंट बनाने, व्यक्तिगत जानकारी दर्ज करने, खरीदारी करने या कोई विनाशकारी कार्रवाई करने की अनुमति नहीं थी। हालांकि, कंपनी ने माना कि उसके निर्देशों में फॉर्म सबमिट करने पर स्पष्ट रोक नहीं लगाई गई थी।
यानी मॉडल को कुछ काम करने से रोका गया था, लेकिन वेबसाइट पर मौजूद फॉर्म जमा करने की संभावना को निर्देशों में पूरी तरह बंद नहीं किया गया था। इस मामले से पता चलता है कि एआई को सीमित अधिकार देने के बावजूद निर्देशों की छोटी-सी चूक भी अनपेक्षित कार्रवाई की गुंजाइश छोड़ सकती है।
सिर्फ पुलिस को गलत टिप देने का मामला नहीं
एंथ्रोपिक ने अपने ब्लॉग पोस्ट में एआई मॉडल की ऐसी कई अन्य कार्रवाइयों का भी जिक्र किया, जिनमें उन्होंने तय काम से आगे बढ़कर असली वेबसाइटों या सिस्टम के साथ इंटरैक्ट किया।
1. प्रैक्टिस फॉर्म की जगह असली सरकारी वेबसाइट पर पहुंचा एआई
एक मामले में एंथ्रोपिक के एक ऐसे क्लॉड मॉडल को, जिसे अभी सार्वजनिक रूप से जारी नहीं किया गया था, सरकारी फॉर्म की प्रैक्टिस कॉपी भरने के लिए कहा गया।
लेकिन जब प्रैक्टिस कॉपी लोड नहीं हुई या मॉडल ने गलती से उसे बंद कर दिया, तो एआई उस असली वेबसाइट पर पहुंच गया जहां वास्तविक फॉर्म मौजूद था। इसके बाद उसने असली फॉर्म भी सबमिट कर दिया।
2. विश्वविद्यालय के सर्वर पर मिली फाइलें लौटाने वाली स्क्रिप्ट
इसके अलावा दूसरे मामले में क्लॉड मिथोस (Claude Mythos) प्रीव्यू मॉडल को विश्वविद्यालय की ओर से होस्ट किए गए एक टूल के जरिए विश्लेषण करना था। जब वह शुरुआत में उस टूल को एक्सेस नहीं कर सका, तो उसने वेबसाइट को खंगालना शुरू कर दिया।
इस दौरान उसे विश्वविद्यालय के सर्वर पर एक ऐसी स्क्रिप्ट मिली, जो मांगी गई कोई भी फाइल वापस कर सकती थी। इस घटना ने दिखाया कि किसी जरूरी टूल तक पहुंच न मिलने पर मॉडल वैकल्पिक रास्ते तलाश सकता है और इस दौरान ऐसे सिस्टम तक पहुंच सकता है, जिनका इस्तेमाल करने का उसे निर्देश नहीं दिया गया था।
3. बिना फीस दिए सार्वजनिक डेटा तक पहुंचने की कोशिश
एंथ्रोपिक ने क्लॉड मिथोस 5 से जुड़े अन्य मामलों का भी जिक्र किया। इनमें मॉडल ने एक्सेस टोकन हासिल करने के तरीके खोजे और एक राज्य एजेंसी से बिना फीस दिए सार्वजनिक रूप से उपलब्ध डेटा प्राप्त कर लिया।
कंपनी ने यह भी बताया कि उसके मॉडल ने कई संघीय, राज्य और स्थानीय सरकारी वेबसाइटों को एक्सेस करने की कोशिश की। हालांकि, सुरक्षा चिंताओं और संबंधित संगठनों के अनुरोध के कारण एंथ्रोपकि ने उनके नाम सार्वजनिक नहीं किए।
क्या ग्राहक डेटा या कंपनी के अपने सिस्टम प्रभावित हुए?
एंथ्रोपिक ने कहा कि उसकी जानकारी में इन घटनाओं में से किसी में भी ग्राहक डेटा या कंपनी के अपने आंतरिक सिस्टम शामिल नहीं थे। कंपनी ने इन मामलों की जानकारी व्हाइट हाउस को दी और संबंधित एजेंसियों को भी सूचित किया।
एंथ्राेपिक ने एक ब्लॉग पोस्ट में अपने आंतरिक मूल्यांकन और मॉडल के इस्तेमाल के दौरान सामने आई इन कार्रवाइयों को अनपेक्षित व्यवहार के उदाहरणों के रूप में पेश किया।
एंथ्रोपिक को इन मामलों का पता कैसे चला?
कंपनी के अनुसार, इन घटनाओं का पता जुलाई में शुरू हुई बातचीत के ट्रांसक्रिप्ट की समीक्षा के दौरान चला। इसके बाद समीक्षा का दायरा बढ़ाया गया, ताकि उन कम गंभीर मामलों को भी पहचाना जा सके, जिनमें क्लॉड ने असली वेबसाइट्स या सिस्टम के साथ अनपेक्षित तरीके से काम किया था। इसका मतलब है कि कंपनी ने केवल गंभीर घटनाओं पर ध्यान नहीं दिया, बल्कि ऐसे व्यवहार की भी जांच की जिसमें मॉडल ने अपने निर्धारित काम से अलग रास्ता अपनाया।
सुरक्षा के लिए एंथ्रोपिक ने क्या कदम उठाया?
इन घटनाओं के बाद एंथ्रोपिक ने सभी आंतरिक मूल्यांकनों के लिए लाइव इंटरनेट एक्सेस बंद कर दिया है। कंपनी का कहना है कि यह सुविधा तब तक बंद रहेगी, जब तक उसे भरोसा नहीं हो जाता कि उसके सुरक्षा और निगरानी उपाय इस तरह के व्यवहार को विश्वसनीय तरीके से पकड़ सकते हैं।
एंथ्रोपिक ने यह भी कहा कि सामने आए मामले इस साल पहले रिपोर्ट की गई साइबर घटनाओं के मुकाबले कम गंभीर थे। इसके बावजूद कंपनी अपनी समीक्षा जारी रखेगी और चिंताजनक व्यवहार सामने आने पर उसकी जानकारी देती रहेगी।
कंपनी के अनुसार, इन घटनाओं का प्रभाव सीमित रहा। हालांकि, उसका मानना है कि जैसे-जैसे AI मॉडल समाज में बड़ी भूमिका निभाएंगे, लोगों को यह जानने का अधिकार होगा कि वे वास्तविक परिस्थितियों में किस तरह व्यवहार करते हैं।
ओपनएआई के मॉडल भी कर चुके यह कोशिश?
एआई एजेंट्स का यह कोई पहला मामला नहीं है। इसके पहले ओपनएआई की ओर से भी ऐसी जानकारी सामने आ चुकी है, जिसमें बताया गया था कि एआई एजेंट्स ने अमेरिका और ऑस्ट्रेलिया की सरकारों की ओर से संचालित वेबसाइट्स के साथ-साथ संयुक्त राष्ट्र की वेबसाइट तक पहुंचने की कोशिश की थी।