एक्सप्लेनर: ई-मुद्रा की सीक्रेट चाबियां बेहद कमजोर, बच्चों जैसे पासवर्ड ने डिजिटल सुरक्षा पर खड़े किए कई सवाल

-अप्रैल 2025 में ई-मुद्रा की आठ इंटरमीडिएट डिजिटल कीज कमजोर बन गईं।
-ई-मुद्रा की ये कीज P-384 स्टैंडर्ड की होनी चाहिए थीं।
-इनके नंबर 4, 56, 66, 115, 155, 156, 230 और 237 थे।
-गूगल ने दो घंटे के भीतर क्रोम में इन कीज से जुड़े सर्टिफिकेट ब्लॉक किए।
जब भी आप इंटरनेट पर किसी बैंक, सरकारी पोर्टल या ई-कॉमर्स वेबसाइट को खोलते हैं, तो एड्रेस बार में दिखने वाला एक छोटा-सा हरा या काला ताला आपको सुरक्षित होने का एहसास दिलाता है। यह ताला बताता है कि वेबसाइट असली है और आपका डेटा सुरक्षित है, लेकिन क्या हो अगर इस ताले को बनाने और उसकी चाबी संभालने वाले देश की सबसे बड़ी कंपनी से ही चूक हो जाए। चूक इतनी बड़ी कि कोई बच्चा भी उसकी सीक्रेट चाबी का अंदाजा लगा ले?
भारत की प्रमुख डिजिटल ट्रस्ट कंपनी ई-मुद्रा (eMudhra ) के साथ कुछ ऐसा ही हुआ है। कंपनी की आठ 'सीक्रेट डिजिटल कीज' इतनी कमजोर निकलीं कि उन्हें ढूंढने में एक सेकेंड से भी कम समय लगता। इस लापरवाही के सामने आते ही गूगल ने क्रोम से संबंधित सर्टिफिकेट ब्लॉक कर दिए और भारत सरकार के आईटी मंत्रालय ने मामले की जांच शुरू कर दी है।
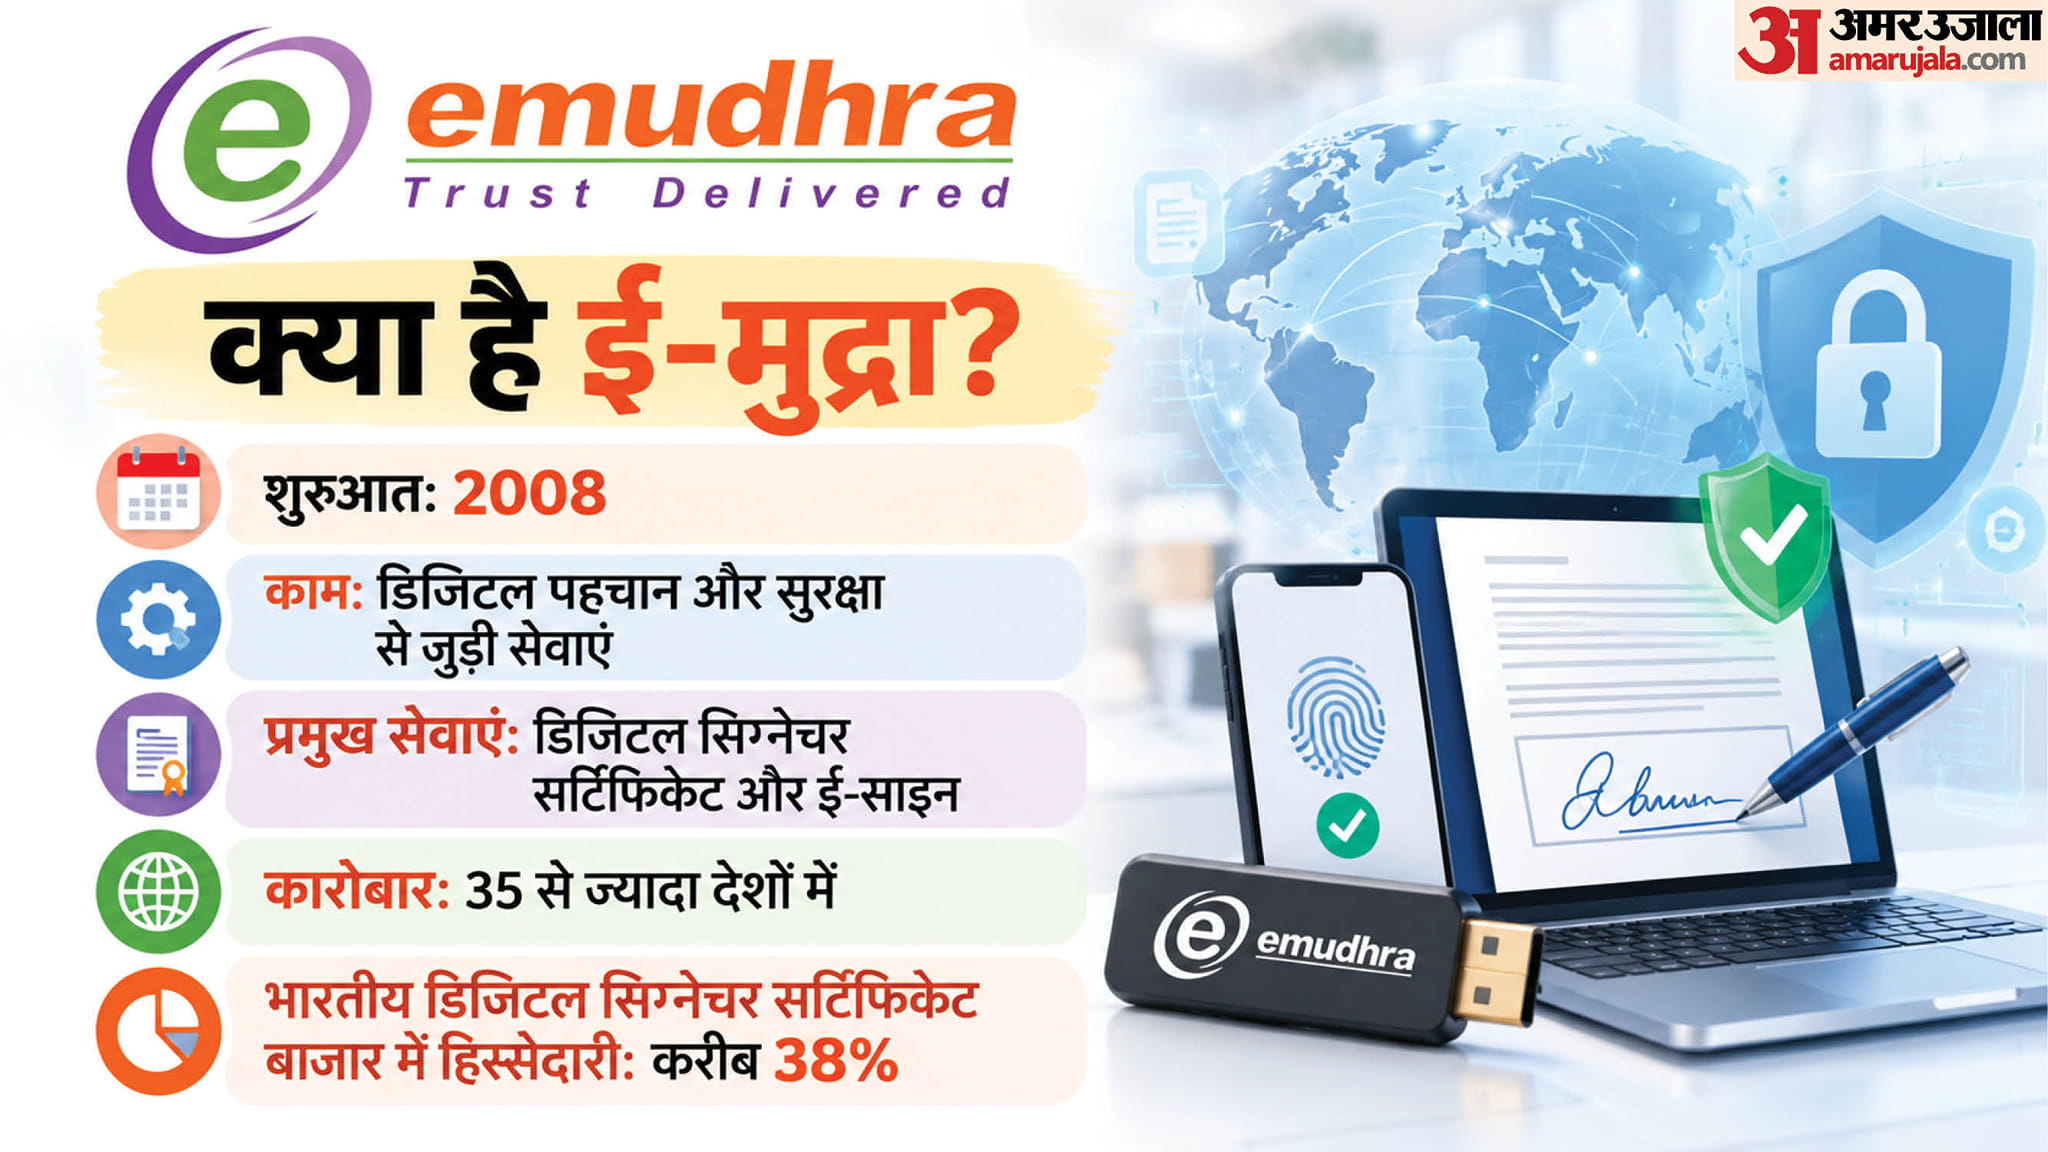
ई-मुद्रा का पूरा मामला क्या है?
- दरअसल, ई-मुद्रा डिजिटल ट्रस्ट और सर्टिफिकेट से जुड़ी सेवाएं देने वाली कंपनी है। ऐसी कंपनियों वेबसाइट्स और डिजिटल सेवाओं की पहचान की पुष्टि करने वाले सर्टिफिकेट जारी करती हैं। इंटरनेट पर सुरक्षित कनेक्शन बनाने में इन सर्टिफिकेट की जरूरत होती है।
- अब मामले की शुरुआत होती है, अप्रैल 2025 से, जब ई-मुद्रा ने की जनरेशन सेरेमनी आयोजित की थी। इसमें हार्डवेयर सिक्योरिटी मॉड्यूल यानी एचएसएम की मदद से आठ इंटरमीडिएट कीज बनाई गईं, लेकिन प्रक्रिया के एक टेस्ट स्टेप में एक ऐसी गलती हो गई, जिसने बाद में सुरक्षा पर एक बड़ा सवाल खड़ा कर दिया। जिन कीज को मजबूत क्रिप्टोग्राफिक मानक के मुताबिक बनाया जाना चाहिए था, वे बेहद छोटे और आसानी से अनुमान लगाए जा सकने वाले नंबरों पर आधारित थीं। यही चूक आगे चलकर कंपनी की डिजिटल सर्टिफिकेट व्यवस्था के लिए सुरक्षा का गंभीर मुद्दा बन गई।
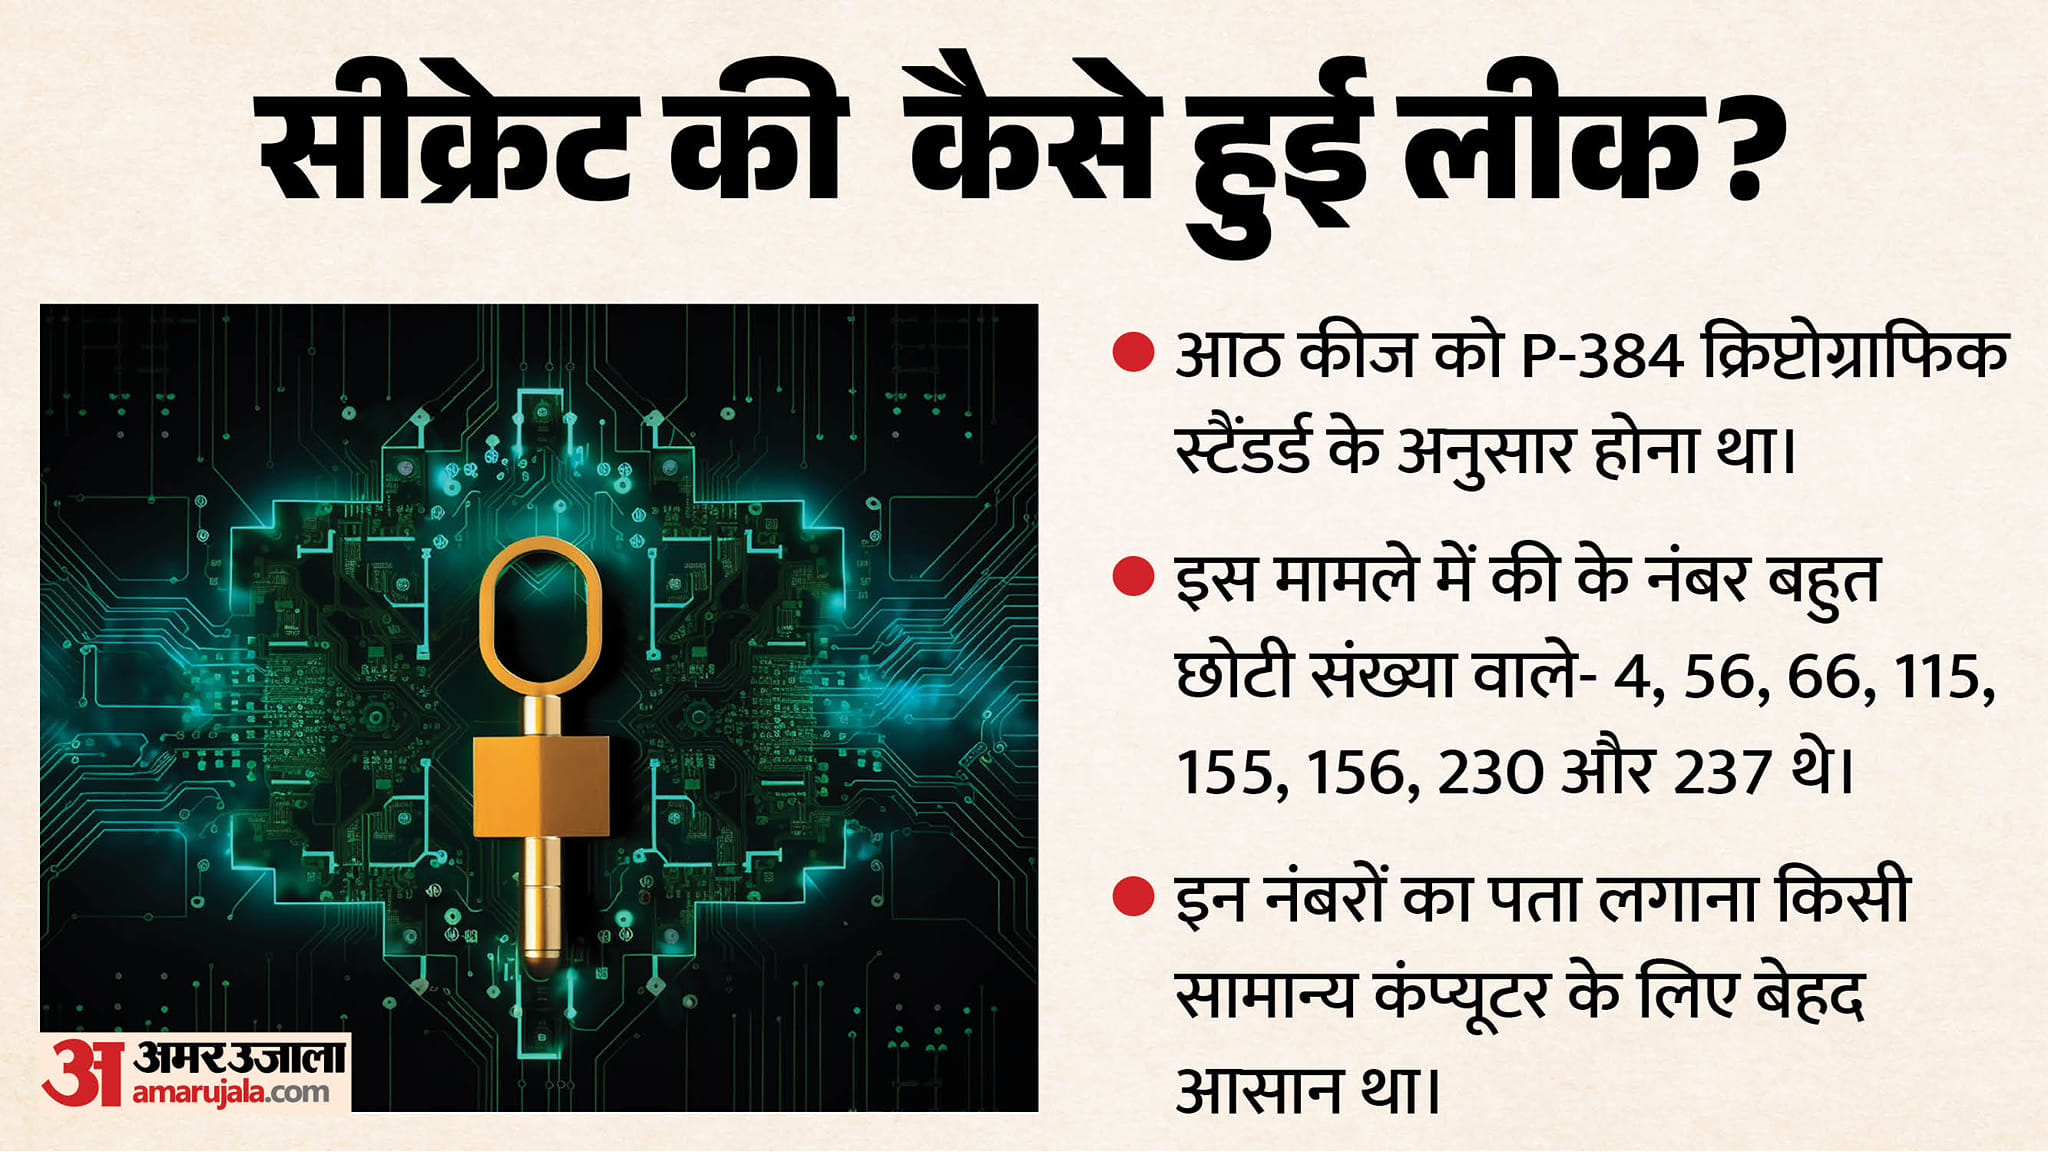
आठ सीक्रेट कीज के नंबर इतने आसान क्यों थे?
- बता दें कि आठ कीज को -384 क्रिप्टोग्राफिक स्टैंडर्ड के अनुसार होना था। यह एक ऐसा मानक होता है, जिसमें प्राइवेट की का अनुमान लगाना कठिन होना चाहिए, लेकिन इस मामले में कीज के नंबर 4, 56, 66, 115, 155, 156, 230 और 237 थे।
- जो कि बहुत छोटी संख्याएं थी। इसीलिए किसी सामान्य कंप्यूटर्स के लिए संभावित नंबरों को आजमाकर इनका पता लगाना बेहद आसान था।
- दी गई जानकारी के अनुसार, कंप्यूटर इन्हें एक सेकंड से भी कम समय में ढूंढ सकता था। और आसानी से कहें तो, डिजिटल सुरक्षा में इस्तेमाल होने वाली सीक्रेट की ऐसी होनी चाहिए, जिसका अनुमान लगाना लगभग नामुमकिन हो। लेकिन यहां ऐसा कुछ नहीं हुआ, इसमें कीज के नंबर इतने छोटे थे कि उन्हें खोजने के लिए बहुत ज्यादा कंप्यूटिंग ताकत की जरूरत नहीं थी। यही वजह है कि इस मामले को डिजिटल सुरक्षा की गंभीर चूक माना गया।