बैंक से लेकर पुलिस डेटा तक लीक: नाम और जन्मतिथि बताने वाला भी हो सकता है साइबर अपराधी, जानें ठगी से कैसे बचें

अनजान नंबर से आने वाला एक फोन कॉल आपकी प्राइवेसी के लिए बड़ा खतरा बन सकता है। अक्सर स्कैमर बैंक कर्मचारी बनकर कॉल करते हैं और आपका नाम, जन्मतिथि, घर का पता और लोन की जानकारी तक सब बता देते हैं। इससे लोगों को लगता है कि कॉल बिल्कुल असली है। ज्यादातर लोग यही सोचते हैं कि साइबर ठगी सिर्फ पासवर्ड चुराने तक सीमित है, लेकिन असलियत ऐसी नहीं है।
जब किसी के हाथ आपकी निजी जानकारी लग जाती है, तो वह इसी का फायदा उठाकर खुद को बैंक अधिकारी या किसी भरोसेमंद संस्था का प्रतिनिधि बताकर ठगी करता है। यही वजह है कि डेटा लीक का असर केवल ऑनलाइन रिकॉर्ड तक सीमित नहीं रहता, बल्कि यह फर्जी कॉल्स, संदेशों और वित्तीय धोखाधड़ी के रूप में सामने आता है।
अक्तूबर 2026 के शुरुआती छह दिनों में सामने आए साइबर सुरक्षा मामलों ने इस खतरे को और गंभीर बना दिया है।
- एसबीआई डेटा लीक:देश के सबसे बड़े बैंक एसबीआई के 3,897 ग्राहकों के निजी रिकॉर्ड लीक होने की पुष्टि हुई।
- ई-मुद्रा में तकनीकी चूक:डिजिटल सर्टिफिकेट जारी करने वाली इस कंपनी के आठ सर्टिफिकेट्स में गंभीर तकनीकी कमजोरी पाई गई।
- पीएचपी सॉफ्टवेयर में खामियां:वेबसाइट्स के बैकएंड में इस्तेमाल होने वाले पीएचपी सॉफ्टवेयर की दो बड़ी सुरक्षा कमियों को दूर करने के लिए अपडेट जारी किए गए।
- राजस्थान पुलिस का मामला:एक हैकर ग्रुप ने राजस्थान पुलिस के डेटाबेस में सेंध लगाने का दावा किया। इनके अलावा, गिटलैब की सुरक्षा खामी और एआई टूल LiteLLM के एक सॉफ्टवेयर पैकेज में मैलवेयर मिलने के मामले भी सामने आए। हालांकि, जांच में ऐसा कोई सबूत नहीं मिला है कि ये सभी घटनाएं किसी एक ही बड़े हमले का हिस्सा थीं। इन तमाम घटनाओं के बाद सबसे बड़ा सवाल यह उठता है कि जब बड़े बैंक, सरकारी विभाग और सॉफ्टवेयर प्लेटफॉर्म भी सुरक्षित नहीं हैं, तो आम नागरिक अपनी निजी जानकारी की सुरक्षा कैसे करें?
डेटा लीक का असली खतरा क्या है?
डेटा लीक का मतलब है कि ऐसी जानकारी किसी व्यक्ति तक पहुंच जाए, जिसे सुरक्षित रखा जाना चाहिए था। यह जानकारी नाम, मोबाइल नंबर और ईमेल से लेकर जन्मतिथि, पते, ग्राहक पहचान नंबर या लोन के डिटेल वगैरा तक हो सकती है।
अकेले नाम या मोबाइल नंबर से हर बार किसी व्यक्ति को ठगना आसान नहीं होता, लेकिन जब कई तरह की जानकारी एक साथ मिल जाए, तो धोखेबाज के लिए किसी की पहचान का भरोसेमंद दिखावा करना आसान हो सकता है।
मसलन, कोई कॉलर आपके बैंक और लोन से जुड़ी सही जानकारी बता दे, तो आप उसकी बात को सच मान बैठते हैं। इसके बाद वह खाते की सुरक्षा, केवाईसी या किसी कथित जांच के नाम पर ओटीपी, पासवर्ड या अन्य गोपनीय जानकारी मांग सकता है।
यहां सबसे जरूरी बात है कि आपकी निजी जानकारी जानना किसी व्यक्ति के बैंक कर्मचारी या सरकारी अधिकारी होने का प्रमाण नहीं है। ठग पहले से उपलब्ध जानकारी का इस्तेमाल करके भरोसा जीतने की कोशिश कर सकते हैं।
एसबीआई के 3,897 ग्राहकों का डेटा सामने आया
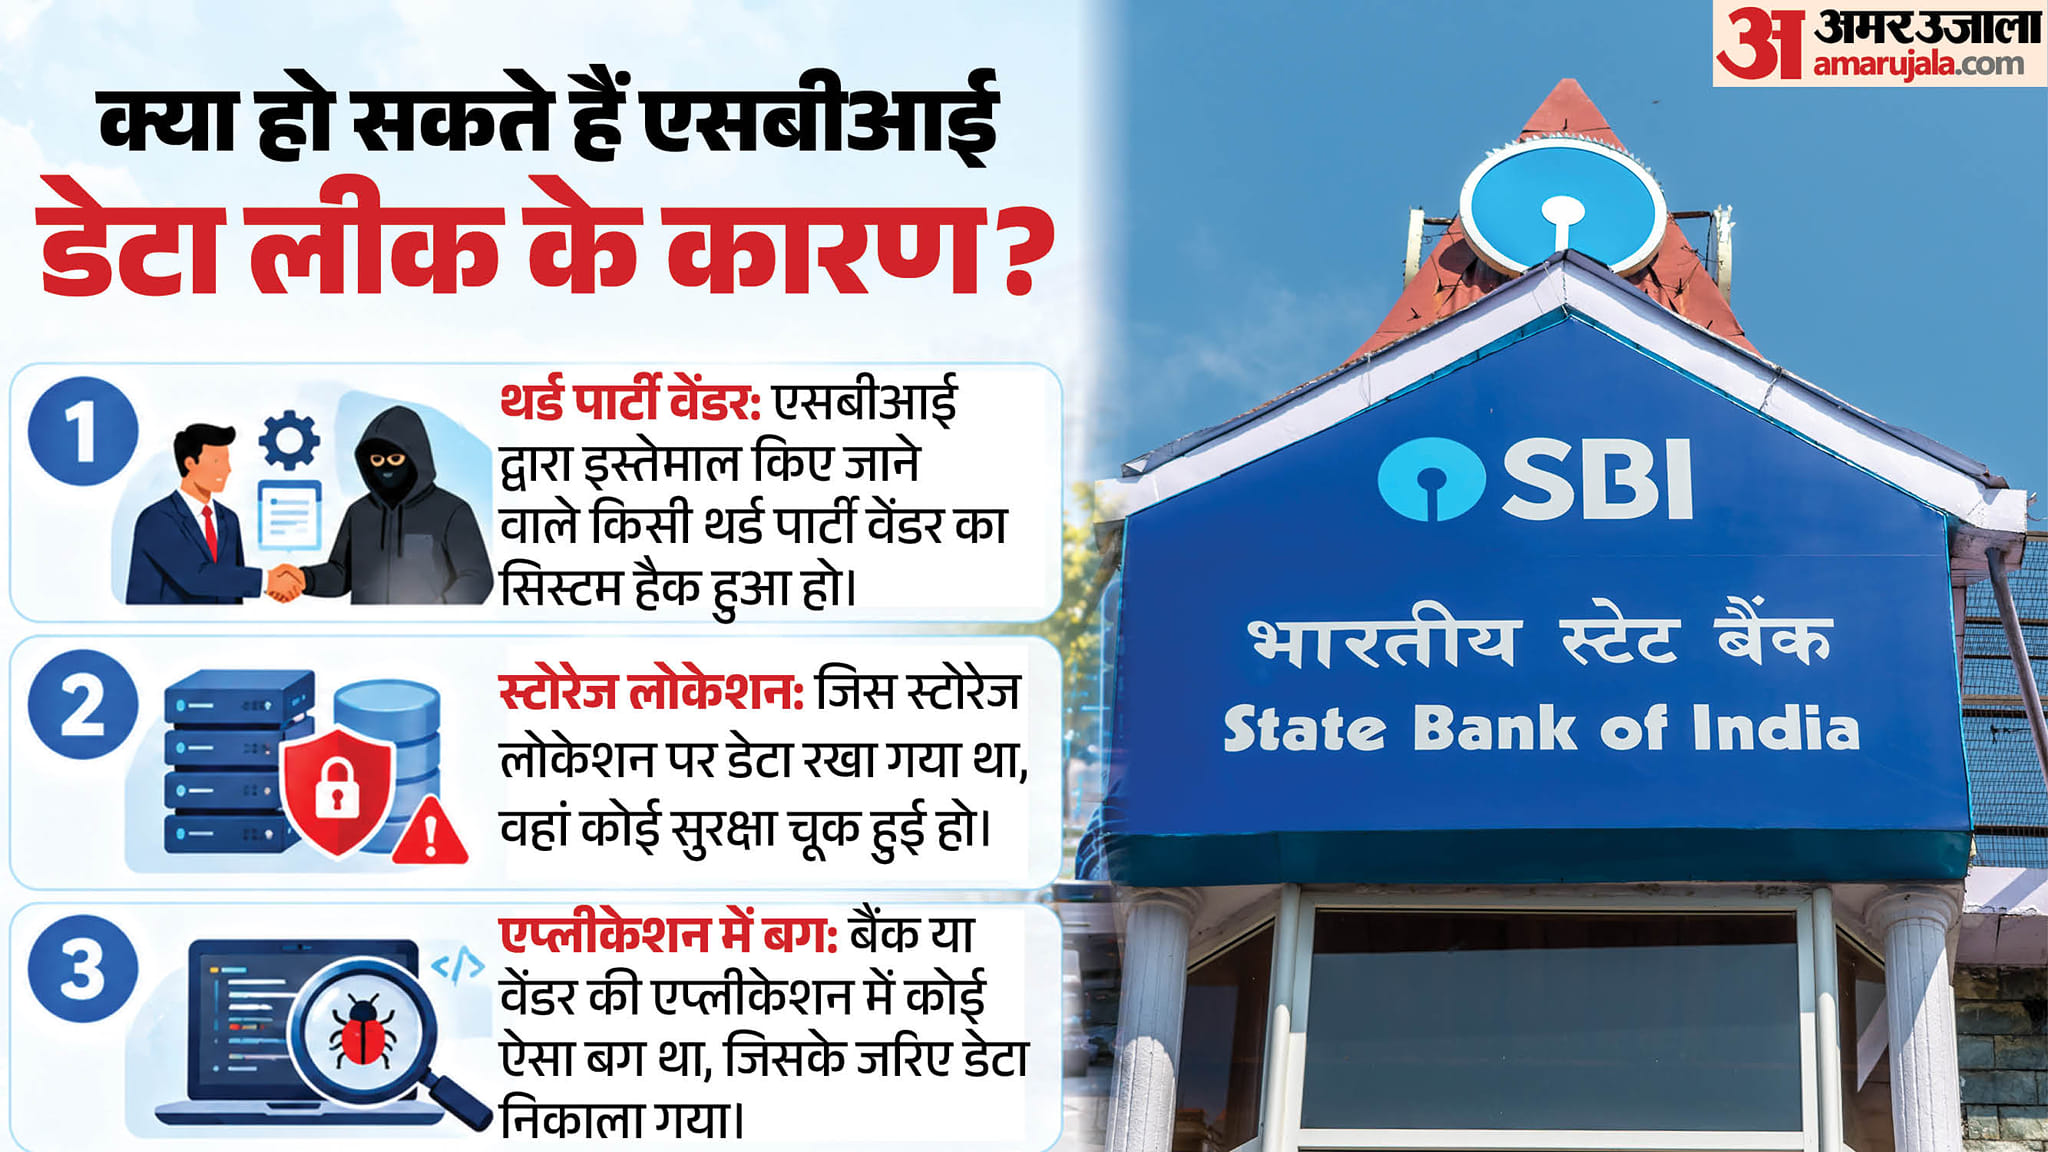
- एसबीआई की घटना को सबसे बड़ी डेटा लीक में शामिल किया जा रहा है। 16 अक्तूबर 2026 को साइबर इंटेलिजेंस मॉनिटरिंग अकाउंट CyberPulse56 ने एक्स पर जानकारी दी कि सिरीयूसम नाम का हैकर बैंक का डेटा डार्क वेब पर बेचने का दावा कर रहा है।
- इसी दिन एसबीआई को डिफेंस साइबर एजेंसी (DCA), CERT-In और अपनी थ्रेट इंटेलिजेंस यूनिट से खतरे से जुड़े अलर्ट मिले। इसके बाद बैंक ने स्वतंत्र साइबर सुरक्षा एजेंसी से फॉरेंसिक जांच कराई।
- 21 अक्तूबर को शेयर बाजार को दी गई जानकारी में बैंक ने बताया कि जांच के दौरान 3,897 ग्राहकों के व्यक्तिगत पहचान योग्य रिकॉर्ड सामने आने की पुष्टि हुई।
- इन रिकॉर्ड में ग्राहकों के नाम, मोबाइल नंबर, ईमेल, जन्मतिथि, जेंडर, पता, शाखा, ग्राहक पहचान नंबर और लोन से जुड़ी संवेदनशील जानकारी शामिल थी।
- हैकर ने करीब 3.75 लाख रिकॉर्ड होने का दावा किया था, लेकिन जांच में सामने आए 3,897 रिकॉर्ड का आंकड़ा अलग है। हैकर के दावे को बैंक की जांच से पुष्ट आंकड़े के बराबर नहीं माना जाना चाहिए।
क्या इससे बैंक खाते खाली हो सकते हैं?
नहीं...निजी रिकॉर्ड सामने आने का मतलब यह नहीं कि बैंक के सभी ग्राहकों के खाते हैक हो गए या उनके पैसे चोरी हो गए, लेकिन ऐसी जानकारी का इस्तेमाल करके ठग ज्यादा फर्जी कॉल या संदेश तैयार करने की कोशिश कर सकते हैं।
अगर किसी व्यक्ति को उसके लोन, पते या ग्राहक पहचान से जुड़ी सही जानकारी पता चल जाती है, तो वह कॉल करके सामने वाले आसानी से मजबूत भरोसा जीत सकते हैं। ठग इसी भरोसे का फायदा उठाकर ओटीपी, यूपीआई पिन या नेट बैंकिंग पासवर्ड हासिल करने की कोशिश कर सकते हैं। इसलिए डेटा लीक के बाद सतर्क रहना जरूरी है, भले ही खाते से कोई संदिग्ध लेनदेन न हुआ हो।
राजस्थान पुलिस के डेटा पर दावा
- इसी दौरान स्कार्लेटग्रुप नाम के हैकर ग्रुप ने दावा किया कि उसने राजस्थान पुलिस के डेटाबेस से 6.63 जीबी डेटा चुराया है। ग्रुप के अनुसार, इसमें करीब 70 हजार पहचान रिकॉर्ड और 59,460 मोबाइल नंबर के अलावा वरिष्ठ पुलिस अधिकारियों के ईमेल, एफआईआर की डिजिटल कॉपियां, ई-केवाईसी रिकॉर्ड और मुकदमों से जुड़े गवाहों के बयान शामिल हैं।
- साइबर क्राइम ट्रैकर रैनसमवेयर डॉट लाइव पर इस दावे को दर्ज किए जाने की बात भी सामने आई। हालांकि, किसी ट्रैकर पर दावा दर्ज होना अपने आप में सरकारी पुष्टि नहीं है। राजस्थान पुलिस या किसी स्वतंत्र जांच एजेंसी की पुष्टि के बिना इसे कथित डेटा चोरी ही माना जाना चाहिए।
- अगर यह दावा सही साबित होता है, तो इसका असर आम लोगों की निजी जानकारी से आगे भी जा सकता है। जांच से जुड़ी जानकारी या गवाहों के बयान सामने आने से मामलों की गोपनीयता और संबंधित लोगों की सुरक्षा पर सवाल खड़े हो सकते हैं।